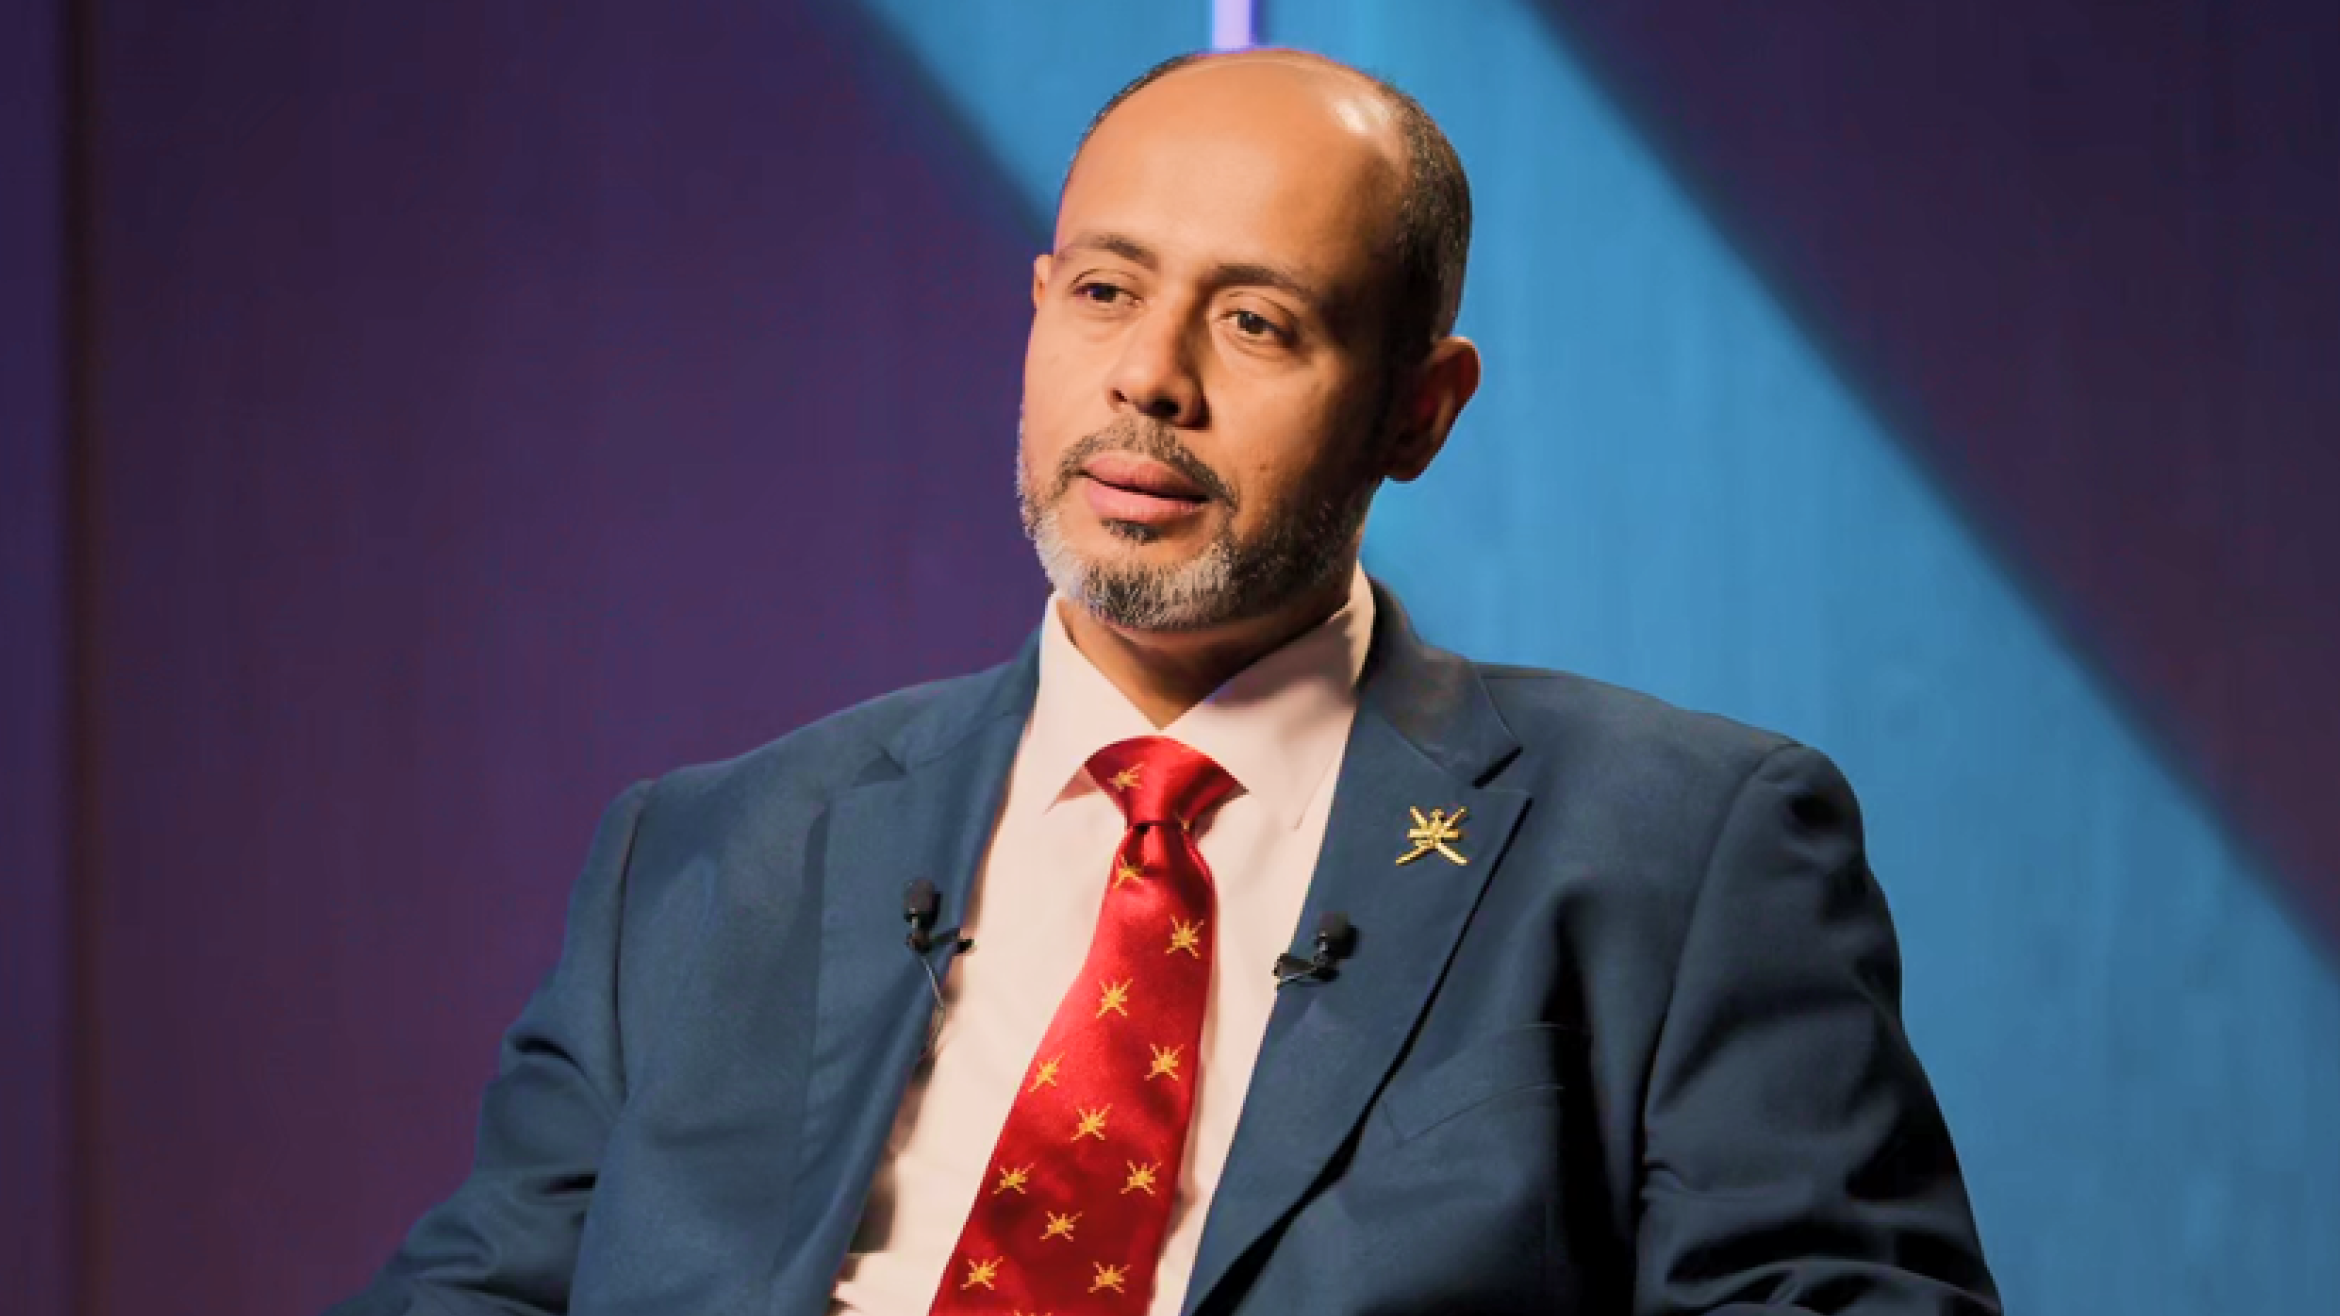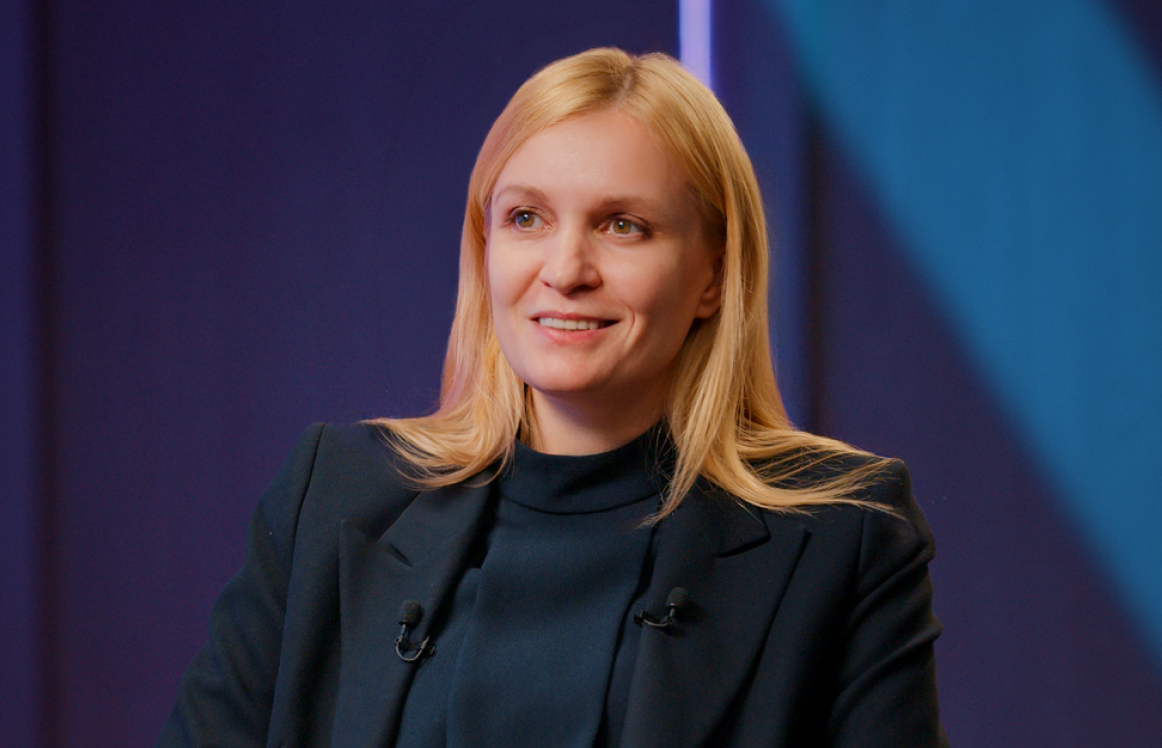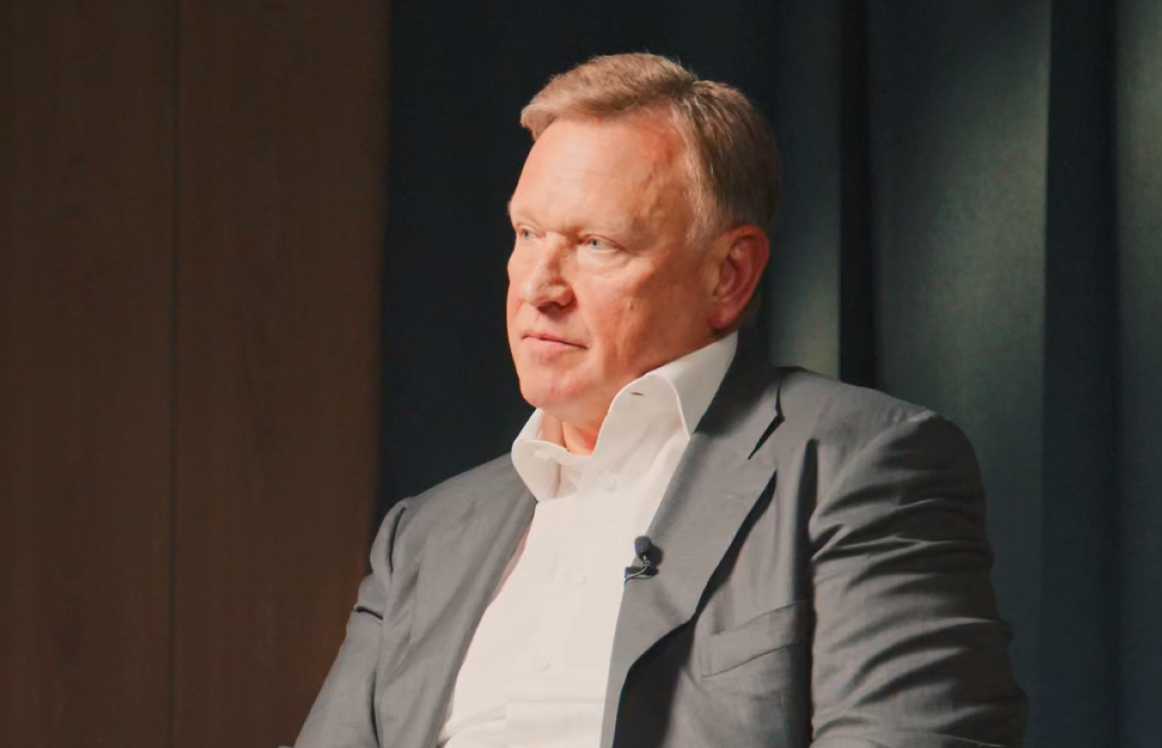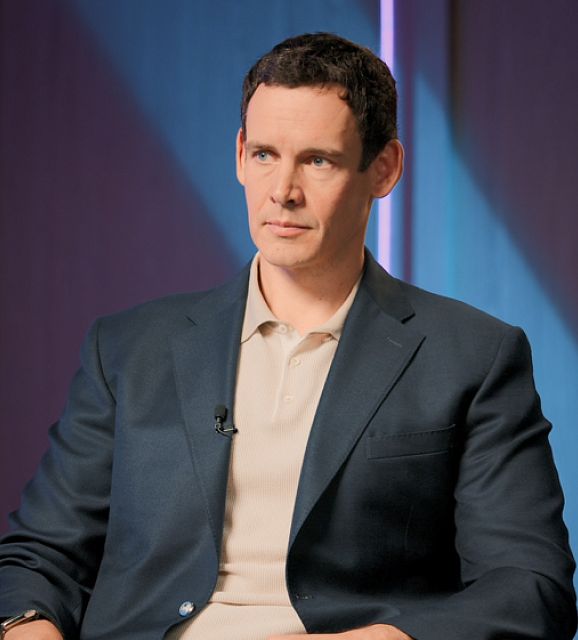
Алексей Мартынцев, директор департамента защиты информации и ИТ-инфраструктуры «Норникеля», и Илья Шаленков, партнер Kept, руководитель Группы по оказанию услуг в области кибербезопасности, обсудили защиту критической инфраструктуры, импортозамещение, реальное применение ИИ и красные линии в аутсорсинге функций ИБ.
В этом интервью:

«Норникель» — крупная промышленная компания, которая является субъектом 187-го федерального закона о критической информационной инфраструктуре (КИИ). Это огромный пласт активностей: категорирование объектов КИИ, уведомление регулятора о киберинцидентах и ряд других. Кроме того, ваша деятельность затрагивает горнодобывающую промышленность, транспорт, энергетику, металлургию — еще несколько «касаний» с федеральным законом. Как пионер применения требований, с какими сложностями вы сталкивались в самом начале и что происходит сейчас?
Ощущение, что трудностей меньше не становится. Мы начали развивать направление защиты АСУ ТП в 2016 году, и тогда вообще не было понимания, с чего начинать, как двигаться, какие методы применять. Мы исследовали международные практики, в частности, подзаконные акты NIST и опыт Евросоюза по защите критической инфраструктуры, и на основании этой информации сформировали определенное понимание. Тогда мы делали первые шаги: проводили аудит, исследовали, что такое промышленная инфраструктура «Норникеля». И в 2018 году, когда появился закон и подзаконные акты, у нас было четкое понимание, что защищать и как защищать. Поэтому до 2022 года все двигалось планово — с учетом международных практик и в соответствии с законом.
Подход был такой: мы контролировали около 20 субъектов критической инфраструктуры, на 10 из них — объекты значимых категорий. Один такой объект — это огромная инфраструктура, включающая цеха, заводы, подзаводы и т. д. На других предприятиях она может быть разделена на шесть, семь или восемь юридических лиц. По нашей дорожной карте мы выбирали одно предприятие и защищали его от начала до конца полностью под ключ. Использовали в том числе и лучшие международные решения, например межсетевые экраны и ряд других средств защиты. 2022 год все это, по сути, обнулил. На тот момент часть средств защиты уже были от отечественных разработчиков, но некоторые оставались зарубежными.
В 2022 году поменялась политика главных вендоров и «нормативка», которая теперь предписывала, что до 2025 года необходимо импортозаместить ряд классов средств защиты. Мы понимали, что сроки сжаты, а объем большой. Риски кратно выросли. Поэтому мы полностью пересмотрели подход к внедрению и определили для себя так называемый зонтичный подход: приводим все предприятия группы к минимальному базовому уровню. До 2025 года все площадки должны были соответствовать требованиям законодательства. И это только одна из четырех задач с точки зрения нашего ландшафта.
Мы используем понятие волн, где на первой волне приводим все в соответствие с законодательством и внедряем базы гигиенических мер безопасности. На второй — подключаем усиленные адаптированные меры безопасности. На третьей и четвертой волнах — занимаемся повышением эффективности. В 2025 году мы завершили первую волну, до конца этого года должны закончить вторую. И уже с 2027 года будем заниматься повышением эффективности деятельности в области защиты КИИ.
Подход был такой: мы контролировали около 20 субъектов критической инфраструктуры, на 10 из них — объекты значимых категорий. Один такой объект — это огромная инфраструктура, включающая цеха, заводы, подзаводы и т. д. На других предприятиях она может быть разделена на шесть, семь или восемь юридических лиц. По нашей дорожной карте мы выбирали одно предприятие и защищали его от начала до конца полностью под ключ. Использовали в том числе и лучшие международные решения, например межсетевые экраны и ряд других средств защиты. 2022 год все это, по сути, обнулил. На тот момент часть средств защиты уже были от отечественных разработчиков, но некоторые оставались зарубежными.
В 2022 году поменялась политика главных вендоров и «нормативка», которая теперь предписывала, что до 2025 года необходимо импортозаместить ряд классов средств защиты. Мы понимали, что сроки сжаты, а объем большой. Риски кратно выросли. Поэтому мы полностью пересмотрели подход к внедрению и определили для себя так называемый зонтичный подход: приводим все предприятия группы к минимальному базовому уровню. До 2025 года все площадки должны были соответствовать требованиям законодательства. И это только одна из четырех задач с точки зрения нашего ландшафта.
Мы используем понятие волн, где на первой волне приводим все в соответствие с законодательством и внедряем базы гигиенических мер безопасности. На второй — подключаем усиленные адаптированные меры безопасности. На третьей и четвертой волнах — занимаемся повышением эффективности. В 2025 году мы завершили первую волну, до конца этого года должны закончить вторую. И уже с 2027 года будем заниматься повышением эффективности деятельности в области защиты КИИ.
Регуляторы привлекают «Норникель» для комментирования или составления проектов нормативных актов? Учитывают ваш опыт применения предыдущих требований?
Тут хочется похвалить всех регуляторов, потому что политика достаточно открытая. Это касается не только нашей компании, но и многих на рынке. В России создано огромное количество разных рабочих групп под направление, например по безопасности искусственного интеллекта, по платформенной экономике. Есть и ряд других комитетов. В свое время были рабочие группы по защите КИИ. Мы везде участвуем, открыто делимся опытом как в рамках закрытых совещаний этих рабочих групп, так и на открытых площадках, конференциях, различных заседаниях.
В целом политика компании заключается в том, что подходы к информационной безопасности десятилетней давности, когда все пытались скрывать все секреты, не делиться опытом, сейчас вредят рынку.
В целом политика компании заключается в том, что подходы к информационной безопасности десятилетней давности, когда все пытались скрывать все секреты, не делиться опытом, сейчас вредят рынку.
В текущих условиях наша задача — обмениваться опытом и максимально содействовать друг другу.
Поэтому мы стараемся рассказывать о нашем опыте и доносить свои ценности с помощью разных площадок: закрытых референс-визитов, рабочих групп, форумов, конференций.
У вас есть специфический класс информационных систем — АСУ ТП. Это мир со своими законами: часто здесь используется устаревшее оборудование, а остановить систему для обновлений и пентестов невозможно. Компрометация таких систем грозит не просто утечкой данных, а остановкой производства и техногенными рисками регионального или даже федерального масштаба. При этом из-за высокой цифровизации граница между ИТ и операционными технологиями размыта. Как вы выстраиваете защиту АСУ ТП? Что лежит в ее основе и как разделена ответственность между ИБ и производством?
Очень сложная тема. Я окончил горный университет, сейчас он называется МИСИС. В «Норникеле» начинал свою деятельность с защиты АСУ ТП, изучал разные технологические карты, цепочки. Но несмотря на эту базу, процесс для меня не менее сложный, чем для вас.
Почему это трудно конкретно в нашей компании? Потому что «Норникель» — государство в государстве. Производство — это десятки предприятий. Каждое предприятие — десятки разных независимых единиц: рудники, фабрики, заводы. В рамках одного завода работает очень много цехов, каждый из которых друг от друга отличается. Получается огромное разнообразие процессов и технических средств, и разобраться в этом без привлечения подразделений промышленной автоматизации невозможно. Поэтому безопасностью занимаемся мы, но привлекаем и подразделения промышленной автоматизации, и службы риск-менеджмента, и производственные подразделения, чтобы прежде всего разобраться, что такое производственный процесс.
Кроме того, важно понимать, как этот производственный процесс автоматизируется и какие возможны риски, когда эта автоматизация где-то начнет давать сбой. Например, если в случае кибератаки она остановится, что будет с технологическим процессом — он продолжится или также остановится? Или производственный процесс может просто начать работать не так, как ожидается, при изменении технологических установок — это может привести в том числе к техногенным авариям и угрозе человеческой жизни.
Почему это трудно конкретно в нашей компании? Потому что «Норникель» — государство в государстве. Производство — это десятки предприятий. Каждое предприятие — десятки разных независимых единиц: рудники, фабрики, заводы. В рамках одного завода работает очень много цехов, каждый из которых друг от друга отличается. Получается огромное разнообразие процессов и технических средств, и разобраться в этом без привлечения подразделений промышленной автоматизации невозможно. Поэтому безопасностью занимаемся мы, но привлекаем и подразделения промышленной автоматизации, и службы риск-менеджмента, и производственные подразделения, чтобы прежде всего разобраться, что такое производственный процесс.
Кроме того, важно понимать, как этот производственный процесс автоматизируется и какие возможны риски, когда эта автоматизация где-то начнет давать сбой. Например, если в случае кибератаки она остановится, что будет с технологическим процессом — он продолжится или также остановится? Или производственный процесс может просто начать работать не так, как ожидается, при изменении технологических установок — это может привести в том числе к техногенным авариям и угрозе человеческой жизни.
Поэтому наша задача во время защиты АСУ ТП — прежде всего, провести оценку влияния на бизнес: понять, как любое воздействие киберинцидента, нарушение целостности или доступности средств промышленной автоматизации может привести к каким-то негативным последствиям для компании.
Мы начинаем именно с этой работы, на ее базе строим процедуру анализа рисков, а дальше накладываем уже требования законодательства. Их, как правило, недостаточно, поэтому мы добавляем ряд технологических решений для того, чтобы наш ландшафт гарантировал надежность эксплуатации технологического оборудования. И уже когда все это внедрено, мы подключаем нашу команду пентестеров (прим. ред. — специалисты по информационной безопасности, имитирующие хакерские атаки), которые смотрят, какие лазейки остались и что с этим делать.
Кто у вас принимает финальное решение по рискам информационной безопасности в АСУ ТП?
Хороший вопрос. Остаточный риск в контексте производства — очень размытое понятие. Если можно взломать и нанести какой-то ущерб, то остаточного риска не будет — это полный риск. Поэтому задача в корпоративном сегменте — управлять рисками, там остаточный риск допустим.
Задача на производстве — сделать так, чтобы не было никакого ущерба, потому что регулировать его будет очень сложно.
Решение принимаем мы. Но проходит огромное количество проверок от регуляторов, которые оценивают реальный уровень защищенности производственных объектов. Это настоящий пентест (прим. ред. – тестирование на проникновение). Если регулятор находит какие-то лазейки, для нас это сигнал, что мы работали недостаточно, нужно усовершенствовать. Это трехсторонняя работа: мы, производство и регулятор.
Что вы делаете с уязвимостями, которые нельзя полностью устранить? Например, из-за устаревшего оборудования.
У нас еще остались рудименты зарубежных средств защиты, но стоит задача стопроцентного импортозамещения. Причем в кратчайшие сроки. Если говорить про производственное оборудование, то есть нормативные требования, которые предписывают полное импортозамещение до 2028 года или в каких-то случаях до 2030 года. Мы понимаем весь возможный парк будущей техники и проводим работу с каждым российским производителем, чтобы они создавали продукты уже с учетом всех наших требований. Если говорить про рудименты, старые решения, то задача — доводить их до должного уровня за счет компенсирующих мер или работая с теми же производителями, которые хоть и ушли, но все равно поддерживают оборудование.
Крупные производственные компании иногда нанимают специалистов из вендоров, ушедших из России, и создают лаборатории, которые помогают поддерживать производственные системы. Что вы думаете по поводу этой практики и есть ли у вас что-то похожее?
Это встречалось и встречается в сфере части решений по безопасности. Я знаю крупных заказчиков, которые до сих пор под видом таких российских «форков» (от англ. fork — ответвление продукта, которое развивается независимо от оригинала) используют иностранные решения. Моя позиция, как и повестка компании, заключается в том, что это недопустимо: надо полностью отказываться от нероссийских решений. Поэтому наш акцент — на ведущих отечественных игроках, которые производят ИБ-продукты.
Мы также активно даем обратную связь по их улучшению. На рынке есть уже зрелые решения, а есть те, что требуют серьезных доработок в сравнении с международными аналогами. Лучше вложиться здесь и сейчас один раз и потом не схватывать всевозможные побочные риски, чем пытаться продолжать использовать то, что ушло с рынка и рано или поздно взорвется, как бомба замедленного действия.
Мы также активно даем обратную связь по их улучшению. На рынке есть уже зрелые решения, а есть те, что требуют серьезных доработок в сравнении с международными аналогами. Лучше вложиться здесь и сейчас один раз и потом не схватывать всевозможные побочные риски, чем пытаться продолжать использовать то, что ушло с рынка и рано или поздно взорвется, как бомба замедленного действия.
Теперь самое время поговорить об ИИ. Понятно, что искусственный интеллект применяется и внутри функции ИБ, и сотрудниками. Сами вендоры, разработчики продуктов обещают золотые горы и «снести» половину сотрудников. Как вы используете искусственный интеллект как безопасники и как защищаете применение сотрудниками?
Полгода назад я был на производстве Lenovo в Китае, и нам рассказывали, как там внедрен искусственный интеллект — сплошь и рядом все на базе ИИ, людей практически нет. Потом нашу небольшую группу отвели в реальный цех, и там стоят китайцы в тапочках и руками проверяют ноутбуки, панели, клеят наклейки на выпускаемые товары. И у меня возник вопрос: где этот знаменитый искусственный интеллект, который полностью автоматизировал всю деятельность? Нам объяснили, что государство запрещает увольнять людей из-за высвобождения рабочих мест после внедрения ИИ, и надо их чем-то занимать. Но мне кажется, это отговорки, и на самом деле ИИ — очень большой переоцененный хайп сейчас.
Искусственный интеллект — инструменты будущего. Но именно инструменты.
Мы не делали ставку, что Excel или ERP-решение знаменитого немецкого производителя полностью изменят мир. Ровно так же и с ИИ.
Если говорить про применение, я бы выделил три возможных эффекта. Первый — экономический эффект от внедрения LLM-моделей. Второй — повышение эффективности, например освобождение каких-то позиций или устранение потерь производства. Третий — налог на выживание. В части информационной безопасности я считаю, что экономический эффект недостижим, эффект повышения эффективности сомнителен, а вот эффект выживания — то, что, скорее всего, и случится.
Недавно вышел отчет Anthropic про самые распространенные риски, связанные с применением искусственного интеллекта в разрезе кибербезопасности. Первый риск — то, что хакеры начали использовать искусственный интеллект. В результате скорость и стоимость атак значительно сократились. То, что раньше делалось часами, сейчас происходит за минуты. Нам надо это учитывать. Второй — некорректная работа моделей. За последнее время стало известно о случаях выхода моделей из-под контроля, в частности, знаменитый инцидент с Hugging Face. ИИ — тоже фактор риска, и от него надо защищаться. Поэтому применять ИИ в кибербезе необходимо для того, чтобы тем же количеством людей при том же бюджете работать с уже совершенно другим хакером.
Если говорить про применение, я бы выделил три возможных эффекта. Первый — экономический эффект от внедрения LLM-моделей. Второй — повышение эффективности, например освобождение каких-то позиций или устранение потерь производства. Третий — налог на выживание. В части информационной безопасности я считаю, что экономический эффект недостижим, эффект повышения эффективности сомнителен, а вот эффект выживания — то, что, скорее всего, и случится.
Недавно вышел отчет Anthropic про самые распространенные риски, связанные с применением искусственного интеллекта в разрезе кибербезопасности. Первый риск — то, что хакеры начали использовать искусственный интеллект. В результате скорость и стоимость атак значительно сократились. То, что раньше делалось часами, сейчас происходит за минуты. Нам надо это учитывать. Второй — некорректная работа моделей. За последнее время стало известно о случаях выхода моделей из-под контроля, в частности, знаменитый инцидент с Hugging Face. ИИ — тоже фактор риска, и от него надо защищаться. Поэтому применять ИИ в кибербезе необходимо для того, чтобы тем же количеством людей при том же бюджете работать с уже совершенно другим хакером.
Портрет злоумышленника так изменился, что без применения ИИ и новых подходов мы не сможем гарантировать необходимый уровень защищенности.
Если говорить про бизнес и производство, то там это как раз про экономические эффекты и повышение эффективности.
У вас есть очень интересная программа повышения осведомленности пользователей в вопросах ИБ: шоколадки с различными советами по информационной безопасности, календари. Что есть еще?
В компании приняты три ценности: забота о людях, безопасность и эффективность. В рамках развития второго направления мы разработали целую культуру производственной безопасности. Ее ключевая задача — донести, что это нужно прежде всего не компании, а работнику, чтобы вернуться домой в целости и сохранности. Если раньше в основном повышали осведомленность — рассказывали, проводили тест и на этом все, то мы хотим, чтобы человек начал думать и вести себя по-другому. Чтобы даже работник, у которого нет ПК, понимал, что это важно именно ему — информационная безопасность сейчас касается каждого из нас. Нужно доносить это простыми словами, без требований и угроз наказать за непройденный тест. Понятно, что дисциплина нужна, но мы начали выстраивать такие программы, которые касаются лично каждого отдельно взятого сотрудника.
Надо не учить и приказывать, а создавать среду, в которой человек сам будет учиться.
Поэтому стараемся делать материалы увлекательными, понятными и применимыми в обычной жизни, а потом уже на это накладываем какие-то корпоративные задачи, связанные с утечками, паролями. Главное — создать условия, чтобы человек соблюдал все эти требования у себя дома, а потом он автоматически будет делать это и на рабочем месте.
Конечно, человек и на работе, и дома остается собой. Если он понимает основы культуры ИБ, ему будет легко везде.
Приведу пример. Я занимаюсь автоспортом, и там есть базовые правила для любого, кто приходит: как сидеть, как держать руки, пристегиваться, многие другие вещи. Но, когда приезжаешь в отдаленный регион или другую страну, видишь, что кресло настроено черт-те как, руки на руле лежат неправильно, человек не пристегнут — при этом говорят, что пристегиваться не обязательно, так как штрафов нет. Надо заставлять пристегиваться, штрафовать или объяснить: все, что он делает, — это 100%-я вероятность ДТП и 90%-я — его личной трагедии? На мой взгляд, именно объяснять, потому что человек, который нарушает все возможные правила дорожного движения, не будет соблюдать принципы безопасности на работе.
Есть у вас какие-то треки работы в этом направлении не только с обычными пользователями, но и с администраторами, разработчиками?
Недавно я был в одной ИТ-компании и удивился, что они уделяют гораздо меньше внимания вопросам киберкультуры, чем мы. Это связано с тем, что практически все в этой организации — айтишники, которые понимают возможные последствия. Аналогичная ситуация и с администраторами в нашей инфраструктуре: для них есть отдельные базовые программы по кибербезопасности, но, на мой взгляд, с ними надо в меньшей степени работать, чем с людьми, которые далеки от технологий.
Давайте поговорим о взаимодействии с третьими сторонами. У вас огромное количество контрагентов, в том числе подрядчиков, которые имеют доступ в информационную среду. Как вы проверяете контрагентов с точки зрения информационной безопасности?
Чуть больше трех лет назад нас пытались взломать через одного из наших подрядчиков. В тот момент был еще ряд похожих инцидентов, и одно из крупнейших промышленных предприятий взломали по такой же схеме. Мы занимались безопасностью своей группы компаний и задумались, что делать. Оказалось, что помимо безопасности групп компаний в нашей инфраструктуре есть огромное количество подрядчиков, которые точно так же являются точкой входа.
С тех пор мы пересмотрели договор, и сейчас есть отдельное положение, которое предусматривает работу с компанией в части реализации защитных мер и механизмов.
С тех пор мы пересмотрели договор, и сейчас есть отдельное положение, которое предусматривает работу с компанией в части реализации защитных мер и механизмов.
Если подрядчик имеет хоть какой-то доступ к ИТ-инфраструктуре, он должен выполнить огромное количество условий на своей стороне, должен убедить нас и нашу команду аудиторов, что он соответствует требованиям по информбезопасности.
Например, когда контрагент получает доступ в сегмент с персональными данными, ему нужно выполнить ровно такие же требования, как и у нас. Аналогично с доступом к КИИ. Если законодательные требования не исполняются на нашем уровне, сотрудничества с этой компанией не будет.
Вы проверяете выполнение требований только на старте или есть какие-то еще проверки по ходу работы?
В рамках договора мы проводим проверку на старте и регулярные мониторинги — раз в год в формате выборки.
Этот мониторинг технический или организационный?
И тот, и другой. По договору у нас есть право приходить с техническими аудитами раз в три года. Организационный проводится по всем раз в год в формате опроса — уточнить, что ничего не изменилось.
Читайте также
Перейдем к аутсорсингу функции ИБ. Сейчас рынок предлагает очень много так называемых managed-сервисов, когда можно на сторону передать, например, мониторинг и ряд других сервисов. Есть здесь красная линия: вот это только инхаус, а это можно отдать?
Практика аутсорсинга — целевая и правильная для малого и среднего бизнеса, потому что у компании, скорее всего, не будет ни экспертизы, ни ресурсов, ни денег для того, чтобы создать полноценную функцию информбезопасности. Если говорить про крупный бизнес, то ситуация зависит от зрелости процессов, закрытости заказчика, территориальной распределенности. Мы используем аутсорсинг.
Красные линии — это эксплуатация, SOC, пентесты, архитектура, стратегия, методология, технология, люди, деньги и принятие решений.
Эти процессы только внутри. Все, что касается каких-то дополнительных рутинных функций, где нет секретов, но внутри развивать дополнительные компетенции нецелесообразно, мы отдаем на аутсорсинг.
У меня есть личные правила, когда мы можем использовать аутсорсинг. Первое — создается новое направление, внутри экспертизы нет, и мы хотим понять, что на рынке. Тогда берем аутсорсинг, учимся и потом развиваем внутренние направления. Второе — масштабируем достаточно простой функционал, и для этого развивать внутренние компетенции экономически нецелесообразно. Третье — процесс носит временный характер, и гораздо проще и дешевле нанять разовый аутсорсинг и потом от него отказаться.
У меня есть личные правила, когда мы можем использовать аутсорсинг. Первое — создается новое направление, внутри экспертизы нет, и мы хотим понять, что на рынке. Тогда берем аутсорсинг, учимся и потом развиваем внутренние направления. Второе — масштабируем достаточно простой функционал, и для этого развивать внутренние компетенции экономически нецелесообразно. Третье — процесс носит временный характер, и гораздо проще и дешевле нанять разовый аутсорсинг и потом от него отказаться.
Были случаи, когда вам не хватало решений на рынке и вы разрабатывали их самостоятельно или с помощью ИТ?
Мы — промышленная компания, ресурсы ограничены, и цели совершенно другие. У нас есть небольшая команда разработки, которая создает какие-то точечные «заплатки», например, частично автоматизирует рутинные операции. Но если говорить про средства защиты, то мы все-таки смотрим на рынок и заключаем соглашения о стратегическом партнерстве. Есть ряд крупных производителей решений по кибербезу, интеграторов, с которыми мы сотрудничаем, если нужны какие-то разработки.
Важный нюанс — это некоммерческое взаимодействие: мы обозначаем потребность и готовы выступить в качестве пилота, но, если продукт будет сделан некачественно и не пройдет конкурсные процедуры, покупать его не будем. С другой стороны, мы готовы вкладываться экспертизой, делиться нашей «болью», для того чтобы на рынке появился новый продукт. И здесь уже есть успешные прецеденты.
Важный нюанс — это некоммерческое взаимодействие: мы обозначаем потребность и готовы выступить в качестве пилота, но, если продукт будет сделан некачественно и не пройдет конкурсные процедуры, покупать его не будем. С другой стороны, мы готовы вкладываться экспертизой, делиться нашей «болью», для того чтобы на рынке появился новый продукт. И здесь уже есть успешные прецеденты.
Например, мы сейчас внедряем два модуля: по эффективности процессов риск-менеджмента ИБ и по повышению эффективности процессов непрерывности ИБ. У нас есть отдельный процесс — непрерывность информбезопасности, в рамках которого раньше вручную разрабатывались планы, проводились BIA и тестирования. Это требовало огромных ресурсов: мы привлекали подрядчиков, пытались делать сами. Но когда процесс повторяется не один раз, то становится механической операцией, и мы решили его автоматизировать. Готовых продуктов на рынке не нашли, поэтому обозначили эту «боль» одному из партнеров. Он разработал продукт, мы его оттестировали и сейчас внедряем.
У вас есть определенные рутинные операции, которые вы пытаетесь автоматизировать. Вам помогает команда внутри ИБ или это делает ИТ?
Команда внутри ИБ, буквально несколько человек. Многие российские продукты нужно кастомизировать под заказчика или адаптировать средства защиты, и для этого требуются механизмы или инструменты программирования. Наша команда занимается этим, а не создает продукты с нуля.
Компании по-разному измеряют эффективность ИБ и руководителей подразделений. Как вы считаете KPI в сегменте информационной безопасности?
Директор по кибербезопасности не должен сам себе выдумывать KPI — это задача бизнеса. Даже если инициатива исходит снизу, все равно кто-то сверху должен оценить, есть эффект или нет. KPI должны быть направлены не на внутренние интересы службы, а на бизнес. Кроме того, дополнительно проверять эту информацию должен независимый источник, чтобы не было желания кому-то «нарисовать» KPI. На основе этих принципов три года назад мы внедрили механизм оценки.
KPI у нас состоит из трех частей. Первая — отсутствие ущерба в результате инцидентов, наша основная задача и работа. У любой крупной компании могут быть тысячи или десятки тысяч уязвимостей, сотни или тысячи инцидентов, но, если нет ущерба, значит, безопасность достигает своей цели. Вторая часть — организационная дисциплина, достижение планов. Если в компании бардак и показатели не достигаются, это тоже повод не платить премию. Даже если прямого ущерба не было. Поэтому задача — зафиксировать дисциплину и соблюдать ее. Можно оценивать безопасность с точки зрения реализации планов, экономии бюджета, повышения эффективности — любой спектр безопасности должен быть измерим. Нельзя управлять тем, что нельзя измерить.
Третья часть оценки — умение быстро меняться и адаптировать функцию информбезопасности. Это очень важно в текущих условиях, когда каждые полгода выходит новая LLM-модель, которая полностью разрывает рынок. Этот показатель должен быть связан с развитием.
KPI у нас состоит из трех частей. Первая — отсутствие ущерба в результате инцидентов, наша основная задача и работа. У любой крупной компании могут быть тысячи или десятки тысяч уязвимостей, сотни или тысячи инцидентов, но, если нет ущерба, значит, безопасность достигает своей цели. Вторая часть — организационная дисциплина, достижение планов. Если в компании бардак и показатели не достигаются, это тоже повод не платить премию. Даже если прямого ущерба не было. Поэтому задача — зафиксировать дисциплину и соблюдать ее. Можно оценивать безопасность с точки зрения реализации планов, экономии бюджета, повышения эффективности — любой спектр безопасности должен быть измерим. Нельзя управлять тем, что нельзя измерить.
Третья часть оценки — умение быстро меняться и адаптировать функцию информбезопасности. Это очень важно в текущих условиях, когда каждые полгода выходит новая LLM-модель, которая полностью разрывает рынок. Этот показатель должен быть связан с развитием.
Функция ИБ не должна один раз зафиксировать подходы и в них жить. Она должна постоянно искать новое, изучать рынок, международные практики и постоянно развиваться.
Поэтому в том числе и себе я ставлю такой показатель по развитию функции.
Вы в какой-то системе отслеживаете эти показатели?
У нас общепринятые корпоративные подходы по постановке годовых целей, по промежуточной нормализации этих целей. Есть, конечно же, автоматизированные системы, и тут нет никакого ноу-хау кибербеза, мы работаем, как принято в компании.
Алексей Мартынцев
директор Департамента защиты информации и ИТ-инфраструктуры «Норникеля»
Закончил Московский горный университет (МИСИС). В «Норникеле» начинал свою деятельность c направления защиты АСУ ТП, занимал руководящие позиции в направлении ИБ «Норникеля», руководил информационной безопасностью дочерних обществ компании, был генеральным директором сервисной компании по ИБ. В настоящий момент занимает должность директора Департамента защиты информации и ИТ-инфраструктуры «Норникеля», отвечает за кибербезопасность всех активов Группы.
Является директором Клуба «Безопасность информации в промышленности» (БИП-Клуб) — экспертного объединения руководителей и специалистов по информационной безопасности крупнейших российский компаний.
Является членом Института непрерывности бизнеса (статус MBCI) и членом сообщества ISC2 (статус CISSP), ISACA (статусы CISM, CDPSE).
Неоднократно занимал первое место в рейтинге Коммерсанта «Топ-1 000 российских менеджеров» в номинации «Кибербезопасность металлургии». Является победителем премии «Кибердома» «Киберпризнание — 2025» в номинации «CISO года».
Отмечен наградой комитета Государственной Думы РФ по информационной политике, информационным технологиям и связи за вклад в развитие информационной безопасности в промышленном секторе.
Является директором Клуба «Безопасность информации в промышленности» (БИП-Клуб) — экспертного объединения руководителей и специалистов по информационной безопасности крупнейших российский компаний.
Является членом Института непрерывности бизнеса (статус MBCI) и членом сообщества ISC2 (статус CISSP), ISACA (статусы CISM, CDPSE).
Неоднократно занимал первое место в рейтинге Коммерсанта «Топ-1 000 российских менеджеров» в номинации «Кибербезопасность металлургии». Является победителем премии «Кибердома» «Киберпризнание — 2025» в номинации «CISO года».
Отмечен наградой комитета Государственной Думы РФ по информационной политике, информационным технологиям и связи за вклад в развитие информационной безопасности в промышленном секторе.